
DTS Cloud For Linux 安装文档
# 实测环境
系统: Kylin Linux Advanced Server V10 (Sword)(SP2)
架构: X86_64
用户: freedo[具有sudo权限]
一、安装包准备
- 使用命令
cat /etc/os-releasenkvers确认操作系统版本- 使用命令
uname -m确认CPU架构
二、初始化服务器
1.创建 freedo 用户,并授予 sudo 权限
bash
adduser -u 9988 freedo #建立用户名为 freedo 的一般用户
passwd freedo #为用户 freedo 设置密码
#Changing password for user freedo.
#New UNIX password:  ← 输入密码(密码不会被显示)
#Retype new UNIX password:  ← 再次输入密码确认两次密码一致
#passwd: all authentication tokens updated successfully. ← 密码设置成功

#配置freedo用户sudo免密
echo "freedo    ALL=(ALL:ALL) NOPASSWD:ALL" | tee -a /etc/sudoers >/dev/null
2.切换到 freedo 用户
方法一: 从 root 用户切换到
freedo用户
bash
su - freedo方法二: 直接使用上一步创建的
freedo用户密码登录freedo用户
3.处理系统防火墙
注意: 根据自己的操作系统环境选择系统防火墙处理步骤
注意: 选择下面所提供的任意一种方法,处理系统自带 firewalld 防火墙
KyLinServer/OpenEuler/CentOS/RHEL 系统
- 方法一:关闭防火墙服务
bash
sudo systemctl stop firewalld
sudo systemctl disable firewalld- 方法二:通过防火墙放行相关端口
bash
# 允许vnc访问
sudo firewall-cmd --zone=public --add-port=5900-5902/tcp --permanent

# 允许Cloud页面访问,默认8087/tcp端口,根据实际情况修改
sudo firewall-cmd --zone=public --add-port=8087/tcp --permanent

# 允许中继服务访问,默认3478/tcp 3478/udp端口,根据实际情况修改
sudo firewall-cmd --zone=public --add-port=3478/tcp --permanent
sudo firewall-cmd --zone=public --add-port=3478/udp --permanent

# 重载配置,然后查看配置状态
sudo firewall-cmd --reload
sudo firewall-cmd --list-port
Ubuntu/Debian/KyLinDesktop/UOSDesktop 系统
- 方法一:关闭防火墙服务
bash
sudo ufw disable- 方法二:通过防火墙放行相关端口
bash
# 允许vnc访问
sudo ufw allow 5900:5902/tcp

# 允许Cloud页面访问,默认8087/tcp端口,根据实际情况修改
sudo ufw allow 8087/tcp

# 允许中继服务访问,默认3478/tcp 3478/udp端口,根据实际情况修改
sudo ufw allow 3478/tcp
sudo ufw allow 3478/udp
4.安装配置 Nvidia 显卡驱动与 Vulkan 支持
驱动下载地址:
https://www.nvidia.com/Download/Find.aspx?lang=en-us
若显卡为 Tesla 系列,如 V100、T4、A10、A40 等显卡,请选择 Tesla 系列专用驱动,普通驱动无法适用。
注意: 根据自己的操作系统环境选择安装驱动步骤
KyLinServer/OpenEuler/CentOS/RHEL 系统
- 安装依赖包
bash
sudo yum -y install kernel-devel-$(uname -r) kernel-headers-$(uname -r) pciutils
sudo yum -y install dkms
sudo yum -y install elfutils-libelf-devel libglvnd libglvnd-devel

# 安装vulkan
sudo yum -y install vulkan-loader
sudo yum -y install vulkan-loader-devel

#sudo yum install vulkan- 屏蔽自带驱动
bash
sudo touch /etc/modprobe.d/blacklist-nvidia-nouveau.conf
sudo bash -c "cat > /etc/modprobe.d/blacklist-nvidia-nouveau.conf" << EOF
blacklist nouveau
options nouveau modeset=0
EOF- 显卡支持
bash
sudo touch /etc/modprobe.d/nvidia.conf
sudo bash -c "cat > /etc/modprobe.d/nvidia.conf" << EOF
options nvidia NVreg_OpenRmEnableUnsupportedGpus=1
EOF- 重建 initramfs image
bash
sudo mv /boot/initramfs-$(uname -r).img /boot/initramfs-$(uname -r).img.bak
sudo dracut /boot/initramfs-$(uname -r).img $(uname -r)- 重启
bash
sudo systemctl reboot- [可选]停止 x windows 相关服务
bash
sudo systemctl stop lightdm
sudo systemctl stop vncserver@\:1
上传下载后的驱动文件到服务器
略
- 为驱动文件添加执行权限
bash
sudo chmod +x NVIDIA-Linux-x86_64-580.178.04.run- 运行文件安装驱动
bash
sudo ./NVIDIA-Linux-x86_64-580.178.04.run \
--kernel-module-type=open \
--disable-nouveau \
--no-x-check \
--dkms --run-nvidia-xconfig \
--no-install-compat32-libs
注意: 20系列以上的显卡,都选择
MIT/GPL

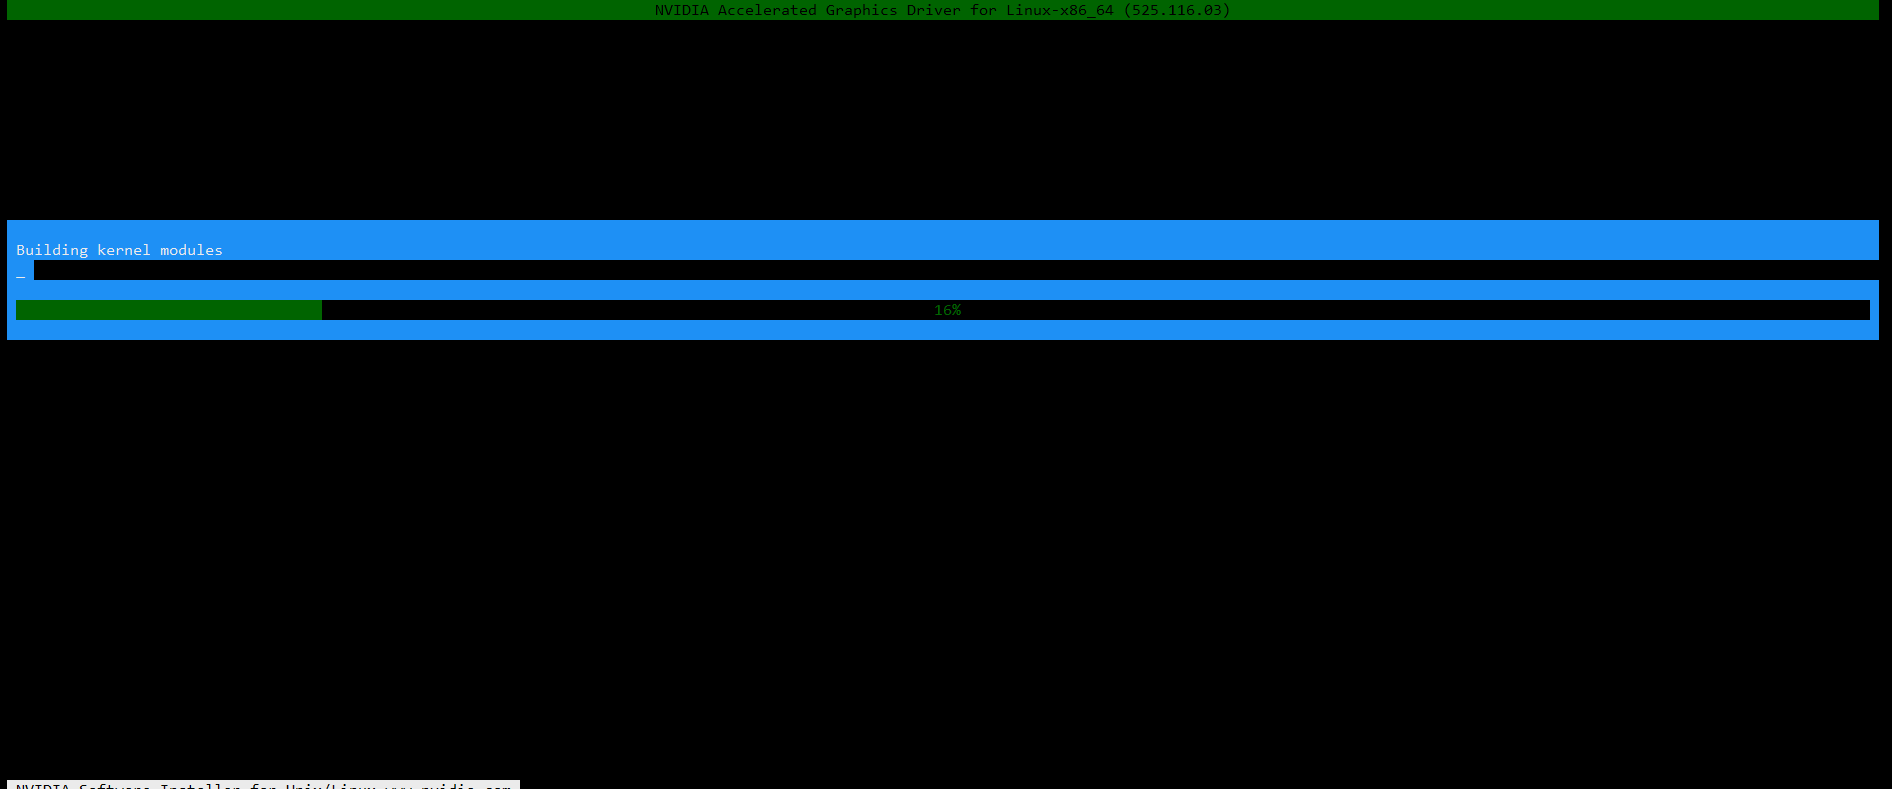
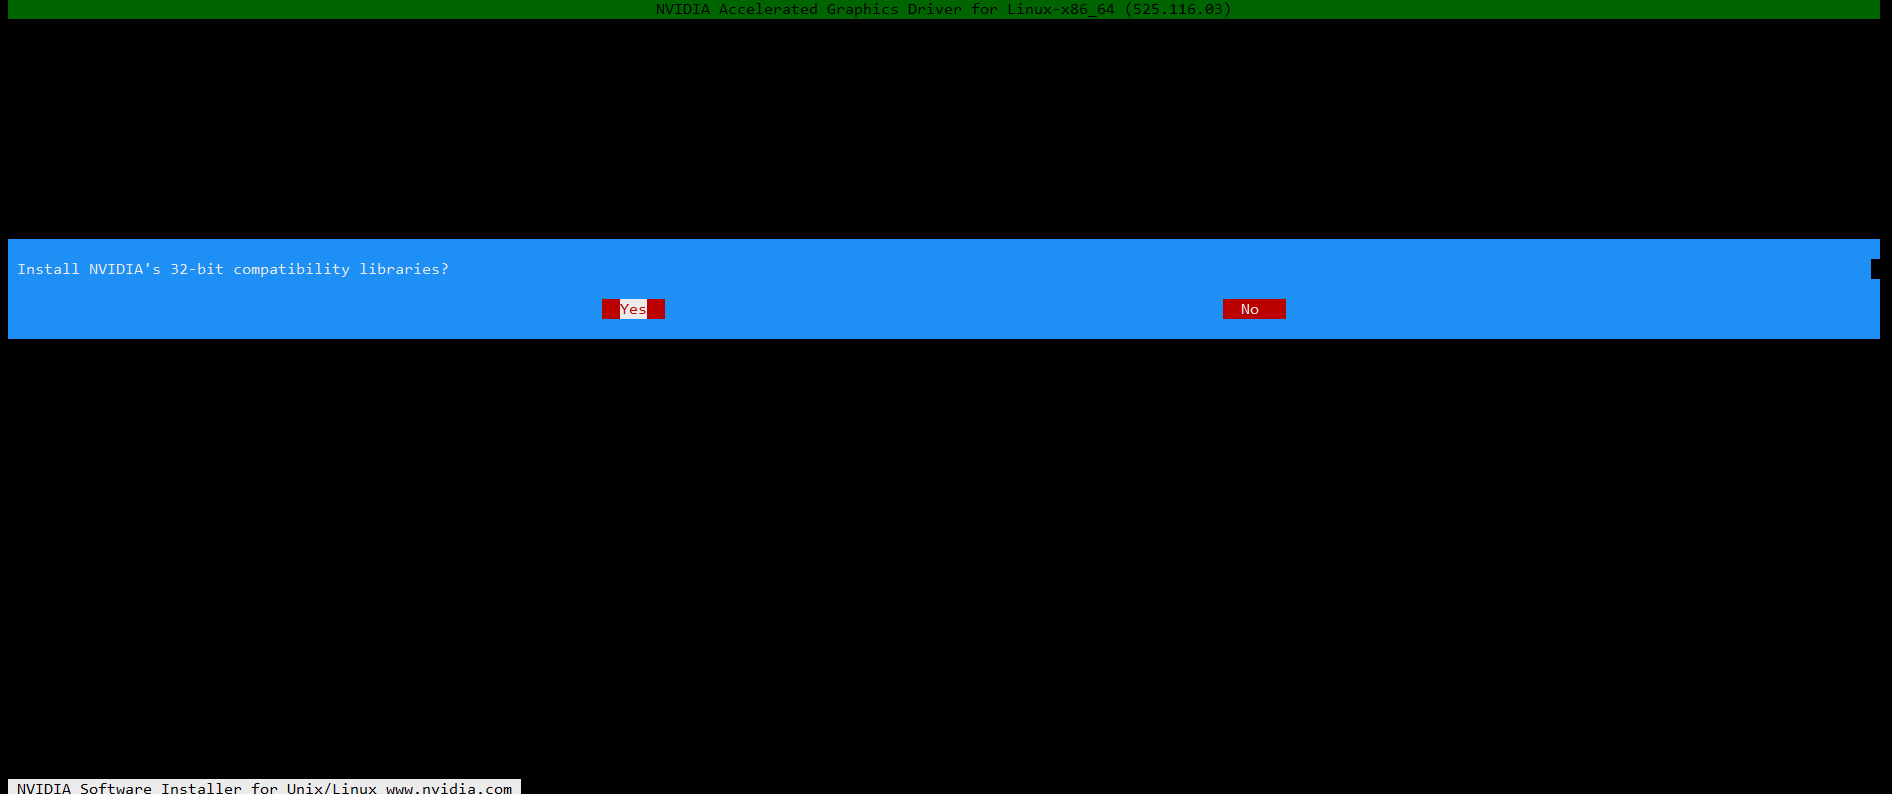
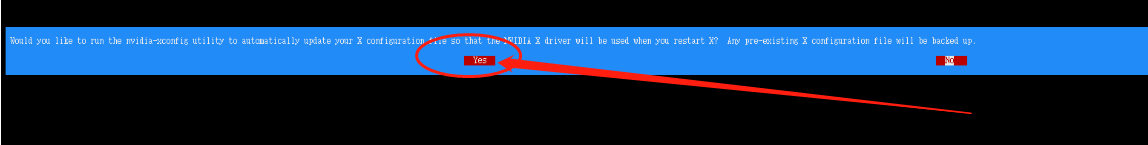
注意: 最后一步,提示是否自动配置 X Window 的时候,请选择"yes",否则会导致 vnc 无法调用独立显卡,从而无法运行 DTSExplorer
- 再次重启
bash
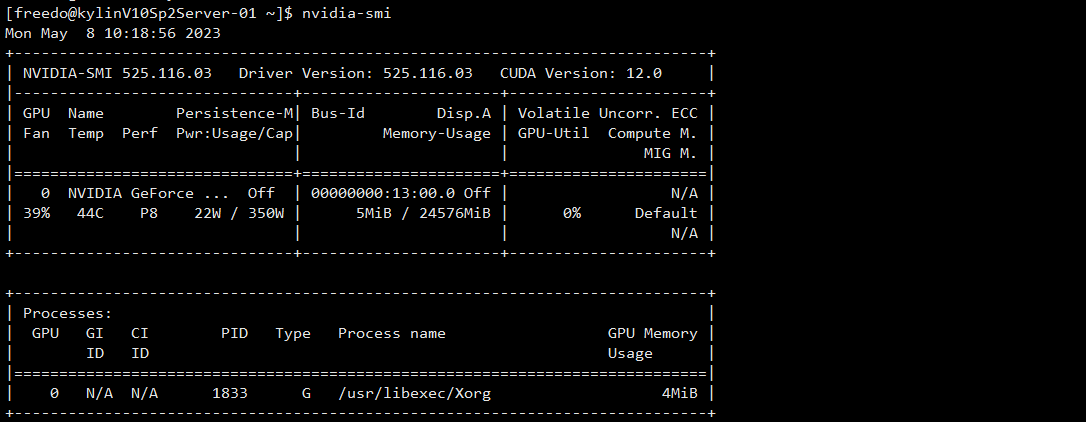
sudo systemctl reboot- 重启之后执行命令
nvidia-smi确定显卡驱动状态
- 重启之后执行命令
Ubuntu/Debian/KyLinDesktop/UOSDesktop 系统
- 安装依赖包
bash
sudo apt update
sudo apt install build-essential linux-headers-$(uname -r) libglvnd0 libglvnd-dev -y
sudo apt install fontconfig -y

# # 安装vulkan
sudo apt install -y libvulkan1- 屏蔽自带驱动
bash
sudo touch /etc/modprobe.d/blacklist-nvidia-nouveau.conf
sudo bash -c "cat > /etc/modprobe.d/blacklist-nvidia-nouveau.conf" << EOF
blacklist nouveau
options nouveau modeset=0
EOF- 显卡支持
bash
sudo touch /etc/modprobe.d/nvidia.conf
sudo bash -c "cat > /etc/modprobe.d/nvidia.conf" << EOF
options nvidia NVreg_OpenRmEnableUnsupportedGpus=1
EOF- 重建 initramfs image
bash
sudo update-initramfs -u- 重启
bash
sudo systemctl reboot- 停止 x windows 相关服务
bash
sudo systemctl stop lightdm上传下载后的驱动文件到服务器
略
- 为驱动文件添加执行权限
bash
sudo chmod +x NVIDIA-Linux-x86_64-580.178.04.run- 运行文件安装驱动
bash
sudo ./NVIDIA-Linux-x86_64-580.178.04.run \
--kernel-module-type=open \
--disable-nouveau \
--no-x-check \
--dkms --run-nvidia-xconfig \
--no-install-compat32-libs
注意: 20系列以上的显卡,都选择
MIT/GPL
注意: 最后一步,提示是否自动配置 X Window 的时候,请选择"yes",否则会导致 vnc 无法调用独立显卡,从而无法运行 DTSExplorer
- 再次重启
bash
sudo systemctl reboot- 重启之后执行命令
nvidia-smi确定显卡驱动状态
- 重启之后执行命令
5. 【可选】配置 tigervnc
适配系统: KyLinV10 Server SP1/SP2/SP3/SP3-2403
1. 安装配置 vncserver 服务
bash
# 安装tigervnc服务端
sudo yum makecache
sudo yum install tigervnc-server tigervnc-server-module

# 配置为系统服务
sudo cp /lib/systemd/system/vncserver@.service /etc/systemd/system/
sudo sed -i 's+<USER>+freedo+g' /etc/systemd/system/vncserver@.service
sudo systemctl daemon-reload
sudo systemctl enable vncserver@:1.service
2. 设置 freedo 用户的 vnc 密码
bash
vncpasswd
#Password:
#Verify:
#Would you like to enter a view-only password (y/n)? n
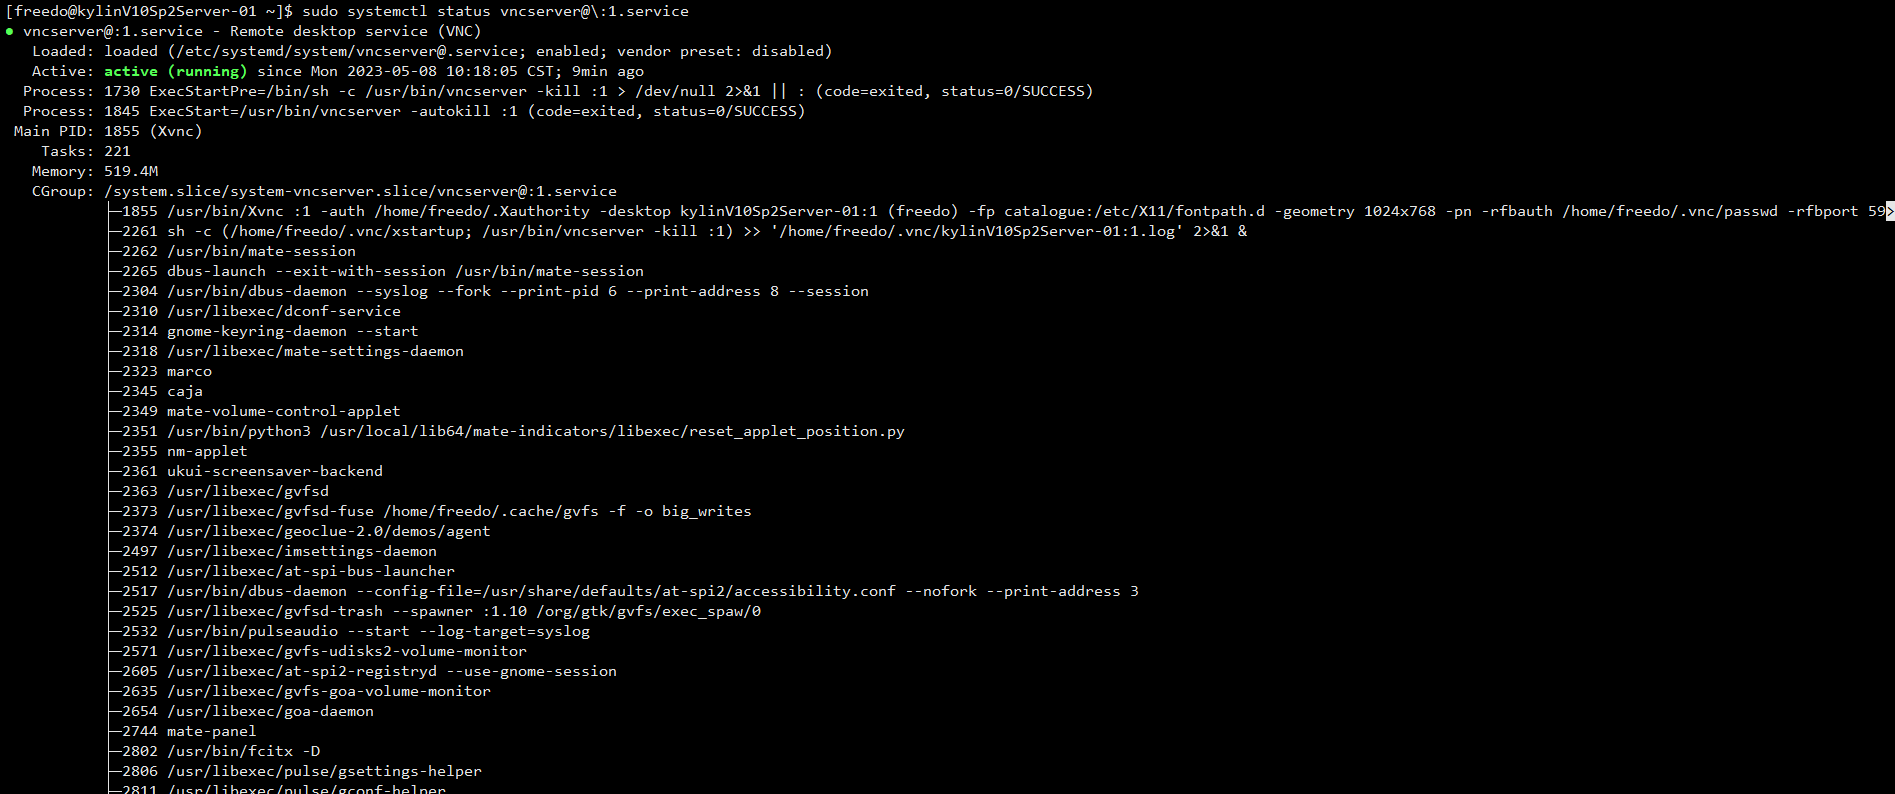
3. 重启系统,确认 vnc 服务正常启动
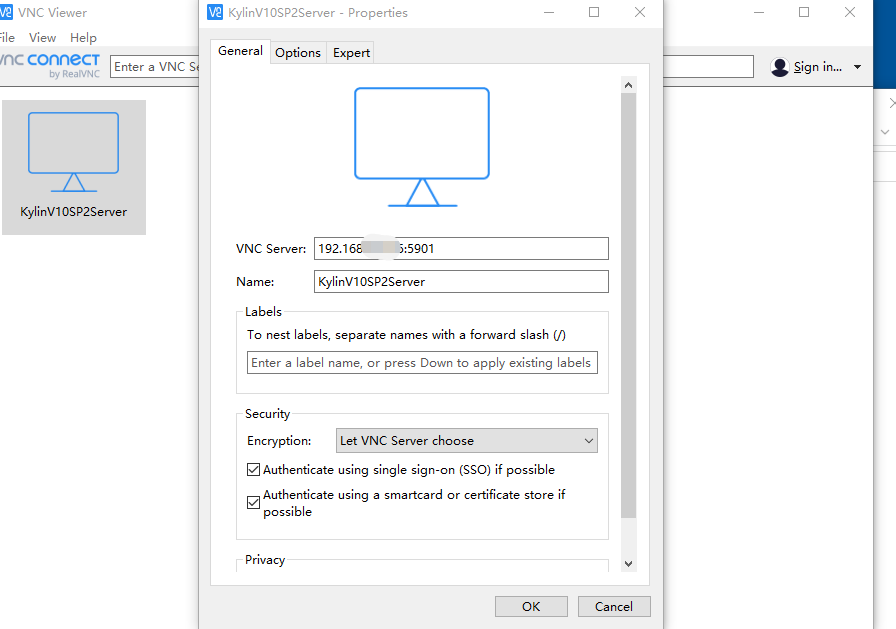
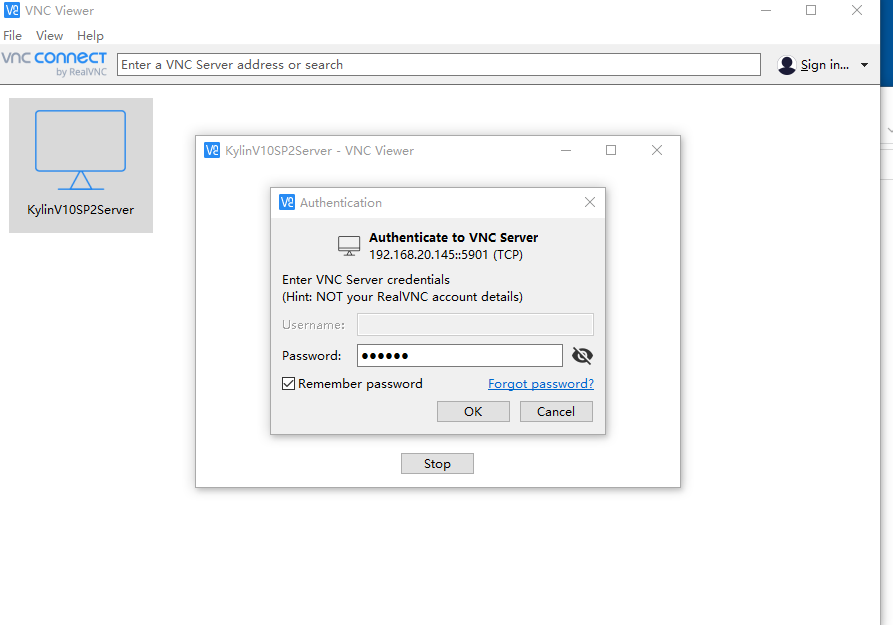
4. 使用 VNC Viewer 访问
VNC Viewer 下载地址: https://www.realvnc.com/en/connect/download/viewer/windows/
三、上传安装包到服务器任意目录并解压
1. 创建部署目录
bash
sudo mkdir /deploy
sudo chown -R freedo.freedo /deploy
2. 上传安装包 DTS_Cloud_x86_6.1.0825.zip 到/deploy
3. 解压安装包
bash
unzip DTS_Cloud_x86_6.1.0825.zip四、申请授权
1. 使用 PCIdentifier 工具生成机器码
bash
cd /deploy/DTSCloud/
./PCIdentifier
2. 提供机器码给飞渡,申请授权文件

3. 拿到授权文件,重命名并复制到指定目录
bash
# 假如授权文件名称为68887736D6C4901B9F99B-cloud.lic,并且已上传到/deploy目录

cd /deploy

# 重命名授权文件为License.lic
mv 68887736D6C4901B9F99B-cloud.lic License.lic

# 放置授权文件到指定目录
mv License.lic DTSCloud/CloudServer/
五、拷贝依赖库到指定目录
1. 拷贝依赖库到指定目录
1.1 X86 架构
bash
cd /deploy/
cd DTSCloud/dep/dll/
cp lib* ../../CloudRenderer/AirCityExplorer/Binaries/Linux/- 备用
bash
cd /deploy/
cd DTSCloud/dep/dll_extend/
cp lib* ../../CloudRenderer/AirCityExplorer/Binaries/Linux/
1.2 ARM64 架构
bash
cd /deploy/
cd DTSCloud/dep/dll/
cp lib* ../../CloudRenderer/AirCityExplorer/Binaries/LinuxAArch64/- 备用
bash
cd /deploy/
cd DTSCloud/dep/dll_extend/
cp lib* ../../CloudRenderer/AirCityExplorer/Binaries/LinuxAArch64/
六、启动集群管理服务
| 名称 | 详情 |
|---|---|
| Cloud 集群管理服务: | CloudServer |
| 配置文件: | DTSCloud/CloudServer.conf |
| 启动脚本: | DTSCloud/startCloudServer.sh |
| 默认监听端口: | 8087/tcp |
| 日志文件: | /var/tmp/logs/Cloud/v6.1/CloudServer/CloudServer_terminal.log |
1. 修改配置文件 DTSCloud/CloudServer.conf
修改 serverIP 变量为本机 IP 地址

【可选】修改服务端口,默认 8087/tcp

2. 执行脚本,启动集群管理服务
bash
cd /deploy/
cd DTSCloud/

./startCloudServer.sh
3. 【可选】配置为 systemd 服务,并开机启动
bash
cd /deploy/
cd DTSCloud/

# 先停止脚本直接启动的服务
./stopCloudServer.sh

# 执行脚本自动配置服务
cd dep/
./makeService_CloudServer.sh

# 启动CloudServer服务
sudo systemctl start CloudServer.service

# 查看CloudServer服务状态
sudo systemctl status CloudServer.service
3. 访问实例管理页面[无渲染实例]
注意: 如果是无法直接访问内网 IP 的公有云服务器,请使用配置向导配置端口映射之后使用公网 IP 和端口访问管理页面
服务设置界面

系统维护界面 直接展示授权信息

七、启动渲染服务
| 名称 | 详情 |
|---|---|
| 渲染服务: | NodeService |
| 配置文件: | DTSCloud/NodeService.conf |
| 启动脚本: | DTSCloud/startNodeService.sh |
| 日志文件: | /var/tmp/logs/Cloud/v6.1/NodeService/NodeService_terminal.log |
注意: 子节点只需要启动本 NodeService 服务,不需要启动 CloudServer 以及中继服务
1. 修改配置文件 DTSCloud/NodeService.conf,使渲染节点加入到集群管理服务中
1、 修改 serverIP 变量为集群管理服务的 IP 地址 2、 修改 serverPort 变量为集群管理服务的端口 - 【默认 8087 端口;启用 Https 时,默认 8089 端口】

2. 执行脚本,启动渲染实例
bash
cd /deploy/
cd DTSCloud/

./startNodeService.sh

3. 【可选】配置为 systemd 服务,并开机启动
bash
cd /deploy/
cd DTSCloud/

# 先停止脚本直接启动的服务
./stopNodeService.sh

# 执行脚本自动配置服务
cd dep/
./makeService_NodeService.sh

# 启动NodeService服务
sudo systemctl start NodeService.service

# 查看NodeService服务运行状态
sudo systemctl status NodeService.service
4. 添加工程数据并访问
上传工程数据到服务器上,这里使用自带 demo 数据,demo 数据路径
DTSCloud/SDK/assets/project/Demo.acp点击"工程管理",打开工程添加界面

复制粘贴之前上传的 acp 工程的绝对路径到"工程文件完整路径"中,点击"添加工程"

点击"云渲染",然后就可以跳转到视频流页面


5. 添加资源库
把下载的 Linux 专用资源库文件
DTS_Library_linux_20250604.pak上传到服务器任意目录配置资源库所在文件夹到 NodeSerivce.conf 配置文件中

重启 NodeService 服务使配置生效
bash
cd /deploy/DTSCloud/
./stopNodeService.sh
./startNodeService.sh
八、安装视频流中继服务
生产环境必须安装本服务 在需要跨网段访问的 cloud 服务的环境下,就需要部署中继 coturn 服务。 只有在同网段测试的情况下,不需要此服务。
coturn 是一个基于 TURN(Traversal Using Relay NAT)协议实现的用于在 NAT 网络下进行实时音视频通信的服务器软件。在网络层中,NAT 路由器会将源 IP 地址重写为自己的公网 IP 地址,而 TURN 服务器则可以通过中继数据包的方式,将经过 NAT 路由器的音视频数据转发到目标客户端,实现穿越 NAT 的效果,从而保证实时音视频通信的顺畅和稳定。
1. 安装 docker 服务
根据操作系统选择安装方法
KyLin V10 Server 系统
bash
sudo yum install docker -y
sudo systemctl --now enable docker
sudo systemctl start docker
CentOS/RHEL 系统
bash
sudo yum-config-manager --add-repo=https://download.docker.com/linux/centos/docker-ce.repo
sudo yum install docker-ce -y
sudo systemctl --now enable docker
sudo systemctl start docker
Ubuntu/Debian/KyLinDesktop/UOSDesktop 系统
bash
sudo apt update
sudo apt -y install docker.io
sudo systemctl --now enable docker
sudo systemctl start docker
2. 使 freedo 用户可运行 docker
bash
# 使freedo用户可运行docker
sudo usermod -aG docker freedo
newgrp docker
3. 设置内核支持 ipv4 转发
bash
sudo sed -i "s+net.ipv4.ip_forward=0+net.ipv4.ip_forward=1+g" /etc/sysctl.conf
sudo sysctl -p
4. 上传镜像到服务器
镜像下载地址
5. 挂载镜像
bash
tar zxvf coturn-latest-amd64-20230510.tar.gz
docker load < coturn-latest-amd64-20230510.tar
6. 部署 coturn 中继服务
重要:新版 DTSCloud 支持预共享密钥认证(更安全),旧版 DTSCloud 仍使用用户名密码认证。 两种方式二选一,请根据实际 DTSCloud 版本选择。
6.1 方式一:用户名密码认证(兼容旧版 DTSCloud)
默认使用
3478/tcp和3478/udp端口 如果要修改中继服务为其他端口,比如9999,替换下面 脚本中的-p 3478:3478 \为-p 9999:3478 \脚本中的-p 3478:3478/udp \为-p 9999:3478/udp \
bash
# 切换到部署目录,创建coturn目录
cd /deploy
mkdir coturn
bash
# 创建coturn启动脚本
cat > start_coturn.sh << "EOF"
docker run -d \
--name freedo-coturn-01 \
--restart=always \
-e DETECT_EXTERNAL_IP=yes \
-e DETECT_RELAY_IP=yes \
-p 3478:3478 \
-p 3478:3478/udp \
coturn/coturn:latest \
-n --log-file=stdout \
--min-port=50000 \
--max-port=50100 \
--user=freedo:freedo \
--realm=cloud_rendering \
--lt-cred-mech
EOF
bash
# 授予脚本执行权限
chmod +x start_coturn.sh
bash
# 启动脚本
./start_coturn.sh
bash
# 查看服务是否正常
sudo docker ps
6.2 方式二:预共享密钥认证(适配新版 DTSCloud[2026 0617之后的版本])
使用
static-auth-secret预共享密钥替代用户名密码,防抓包,安全性更高。 前提:已完成上文第 1~5 步(IPv4 转发、上传镜像、挂载镜像),与方式一共享相同的镜像包。 默认使用3478/tcp和3478/udp端口。 如果要修改中继服务为其他端口,比如9999,替换下面脚本中的3478为9999。
步骤 1:生成预共享密钥
bash
# 生成 32 位随机密钥并保存到文件(方便日后查看和使用)
openssl rand -hex 16 > ./coturn_secret.txt
cat ./coturn_secret.txt
# 输出示例:a1b2c3d4e5f67890abcdef1234567890注意:请妥善保存此密钥,客户端连接时需要填写。如果已存在
coturn_secret.txt则会覆盖。
步骤 2:创建启动脚本
与方式一的关键区别:将 --user=freedo:freedo --lt-cred-mech 替换为 --use-auth-secret --static-auth-secret=<上一步生成的密钥>。
bash
# 创建coturn启动脚本
cat > start_coturn.sh << "EOF"
docker run -d \
--name freedo-coturn-01 \
--restart=always \
-e DETECT_EXTERNAL_IP=yes \
-e DETECT_RELAY_IP=yes \
-p 3478:3478 \
-p 3478:3478/udp \
coturn/coturn:latest \
-n --log-file=stdout \
--min-port=50000 \
--max-port=50100 \
--use-auth-secret \
--static-auth-secret=<替换为步骤1生成的密钥> \
--realm=cloud_rendering
EOF
bash
# 授予脚本执行权限
chmod +x start_coturn.sh
bash
# 启动脚本
./start_coturn.sh
bash
# 查看服务是否正常
sudo docker ps说明:容器名称为
freedo-coturn-01,如果之前已存在旧容器,需要先停止并删除:bashsudo docker stop freedo-coturn-01 && sudo docker rm freedo-coturn-01
7. 在浏览器端 Cloud"服务设置"页面,启用中继服务
- 模式选择"UDP 转发(默认)",当 UDP 端口无法使用时,可选择 TCP 转发
- 中继 IP 填写部署中继服务的服务器的 IP 地址
- 端口选择中继服务的对外监听端口,默认 3478
- 方式一(用户名密码):用户名和密码均为
freedo- 方式二(预共享密钥):填写脚本生成的
static-auth-secret密钥值


8. 修改完配置之后,点击"保存配置",之后 CloudServer 服务会自动重启,从而导致所有实例自动重启

九、公网端口映射配置
1. 【联系网络管理人员配置端口】在出口路由器上映射8087/tcp和3478/udp端口到公网
8087/tcp 为 player 页面访问端口,保证页面和接口的正常访问 3478/udp 为 coturn 中继服务访问端口,保证视频流正常传输
本文档测试环境映射配置
| 内网 IP | 内网端口 | 映射 IP | 映射端口 |
|---|---|---|---|
| 192.168.20.145 | 8087/tcp | 43.227.255.154 | 20535/tcp |
| 192.168.20.145 | 3478/udp | 43.227.255.154 | 13489/udp |
2. 根据端口映射配置,在浏览器端 Cloud"服务设置"页面配置端口映射
- 在
服务地址下面找到并勾选使用端口映射- 在
使用端口映射后面的空白输入框中填写映射后的 IP- 在
服务地址下面的端口8087映射后的输入框中填写8087映射后的端口- 在
中继服务下面的端口3478映射后的输入框中填写3478映射后的端口

3. 修改完配置之后,点击"保存配置",之后 CloudServer 服务会自动重启,从而导致所有实例自动重启

4. 通过映射之后的 IP 地址访问 CloudMaster
把内网的
192.168.20.145:8087修改为映射后的43.227.255.154:20535>

十、配置超文本传输安全协议访问
1. 申请证书,推荐腾讯云免费证书
2. 申请完成之后,下载 nginx 证书

3. 上传下载的证书到服务器任意目录,并解压

4. 在浏览器端 Cloud"服务设置"页面配置"HTTPS 配置",启用 Https 服务

5. 修改完配置之后,点击"确定",之后 CloudServer 服务会自动重启,从而导致所有实例自动重启
6. 使用 https 访问集群管理页面


7. 点击视频流测试,会自动变成 https 协议

十一、常见问题与解决思路
1. 实例无法启动
- 检查是否已申请授权,并重命名为
License.lic,并放置到指定目录 - 检查是否使用拥有 sudo 权限的普通用户运行 CloudServer 和 NodeService
- 检查是否安装 vulkan 相关 rpm 或者 deb包
- CentOS/KylinServer/OpenEuler
bash
sudo rpm -qa | grep vulkan
- Ubuntu/KylinDesktop/UosDesktop
bash
sudo dpkg -l |grep vulkan
- 集群环境下,若实例一直处于 starting 状态,尝试先停止实例,再启动实例
2. 无法访问页面
检查服务是否正常启动 检查命令
ps -ef|grep DTSCloud
检查系统防火墙是否关闭,或者放行 cloud api 的端口,默认 8087/tcp

3. player 页面正常的情况下无法获取视频流
问题描述: 卡在以下画面无法获取视频流


排查步骤:
未使用中继服务的情况下,请确认已完成系统防火墙的配置
通过浏览器打开 webrtc 调试地址
chrome://webrtc-internals/,获取 webrtc 调试信息,确认访问中继服务的地址是否正确
确认中继服务正常启动

确认客户机可以联通中继服务端口而不是被防火墙拦截


4. 实例卡死、性能问题
- 使用
htop命令排查 cpu,查看各个 cpu 核心使用率
注意: htop 命令系统没有自带,请单独安装。
bash
wget https://update.cs2c.com.cn/NS/V10/V10SP2/os/adv/lic/base/x86_64/Packages/htop-3.0.5-4.ky10.x86_64.rpm
sudo rpm -ivh htop-3.0.5-4.ky10.x86_64.rpm

htop
- 使用
nvidia-smi命令查看显卡运行状态

- 使用
free -m命令查看内存使用

5. 中继服务无法访问问题
有些服务器修改了内核参数
net.ipv4.ip_forward=0,关闭了IPv4 转发,导致无法访问容器端口,从而无法访问容器部署的中继服务
- 修复方式
- 修改/etc/sysctl.conf
bash
sudo vi /etc/sysctl.conf
net.ipv4.ip_forward=1- 执行命令重载内核参数
bash
sudo sysctl -p- 重启 docker 服务
bash
sudo systemctl restart docker6. ubuntu2204 系统上,缺少 libssl 库导致无法启动实例
libssl.so.1.1: cannot open shared object file: No such file or directory
解决办法:
- 切换到 ubuntu2204 目录安装对应的 deb 包
bashcd /deploy/ cd DTSCloud/dep/ubuntu2204/ sudo dpkg -i *.deb- 拷贝 dll_extend 里面的 so 文件
bashcd /deploy/ cd DTSCloud/dep/dll_extend/ cp lib* ../../CloudRenderer/AirCityExplorer/Binaries/Linux/
7. 离线安装的情况下,挂载本地 ISO 镜像
目的
通过挂载系统 ISO 镜像文件,将其作为本地 Yum 源,替换原有的在线源,确保在无网络或受限环境下也能正常安装和更新软件包。
操作步骤
1. 创建 ISO 存放目录并上传镜像
bash
sudo mkdir /mnt/ISO
sudo mv Kylin-Server-10-SP2-x86-Release-Build09-20210524.iso /mnt/ISO/说明:
/mnt/ISO用于存放系统 ISO 文件。- 将下载好的 ISO 文件移动到该目录。
注意事项:
本地 ISO 文件 Kylin-Server-10-SP2-x86-Release-Build09-20210524.iso 与系统安装时所用的镜像保持一致,确保软件包版本匹配。
2. 创建挂载目录并挂载 ISO
bash
sudo mkdir /mnt/localISO
sudo mount -o loop /mnt/ISO/Kylin-Server-10-SP2-x86-Release-Build09-20210524.iso /mnt/localISO说明:
/mnt/localISO是挂载点目录。- 使用
-o loop参数将 ISO 文件挂载为文件系统。
注意事项:
- 挂载后可在
/mnt/localISO下看到 ISO 内的文件结构。
3. 设置开机自动挂载
bash
sudo bash -c "cat >> /etc/fstab" << "JIESHU"
/mnt/ISO/Kylin-Server-10-SP2-x86-Release-Build09-20210524.iso   /mnt/localISO   iso9660   defaults   0 0
JIESHU说明:
- 在
/etc/fstab中添加一行配置,确保系统重启后自动挂载 ISO。
注意事项:
- 编辑
/etc/fstab时要谨慎,错误配置可能导致系统无法正常启动。 - 建议在修改前备份:bash
sudo cp /etc/fstab /etc/fstab.bak
4. 测试挂载配置
bash
sudo mount -a说明:
- 执行
mount -a会尝试挂载/etc/fstab中所有配置的文件系统。
注意事项:
- 如果有错误,会提示具体信息,请检查路径和参数是否正确。
5. 备份原有 Yum 源配置
bash
cd /etc/yum.repos.d/
sudo mkdir bak
sudo mv *.repo bak/说明:
- 将原有的
.repo文件移动到bak目录中,避免与本地源冲突。
注意事项:
- 保留原有源文件,方便后续恢复。
6. 创建本地 Yum 源配置文件
bash
sudo bash -c "cat > /etc/yum.repos.d/localISO.repo" << "JIESHU"
[ks10-sp2-iso]
name = Kylin Local ISO
baseurl = file:////mnt/localISO/
priority = 1
gpgcheck = 0
JIESHU说明:
baseurl指向挂载的 ISO 文件路径。priority=1表示优先使用该源。gpgcheck=0关闭 GPG 校验。
7. 建立 Yum 缓存并测试
bash
sudo yum makecache说明:
- 生成本地 Yum 缓存,加快后续安装速度。
注意事项:
- 如果执行成功,说明本地 ISO 源配置正确。
- 可以用
yum list或yum install <package>测试安装。
总结与提示
- 本地 ISO Yum 源适合在无网络环境下使用。
- 修改
/etc/fstab时要谨慎,建议先备份。 - 挂载点目录权限建议保持默认,不要随意更改。
- 如果需要恢复网络源,只需将
bak中的.repo文件移回/etc/yum.repos.d/。
8. DTSCloud 中继服务测试
此方法只适用于是中继服务为
udp端口。 如果仅开启tcp端口,请直接使用telnet的方式测试即可,本教程方法不适用。
打开 Windows 版本 Cloud-->
系统维护
打开
CloudTest网络测试工具
输入
4,对应列表中的4. TURN服务测试
依次输入中继服务的
IP地址端口用户名密码,然后回车
查看测试结果

9. 公有云服务器环境下初始化配置文件
在云服务器上部署 Linux 版 Cloud 时,有些用户的云服务器只有一台,而且只能通过命令行方式 部署,没有桌面模式, 这样就会导致一个问题: 因为现在 Linux 版 Cloud 部署时,是先通过命令 行方式启动中继服务、NodeService、CloudServer,然后再通过浏览器访问 CloudMaster,进行 端口映射、中继服务、HTTPS 等信息的配置,如果没有桌面环境,就无法进行可视化配置,只 能手动创建最原始的配置文件进行下一步操作, 但是直接手动写配置文件,一是对用户要求 比较高,需要了解配置文件的具体格式,而是很容易写错。 为了解决这种云服务器环境的 Linux 部署,CloudServer 实现了交互式配置文件创建向导, 通过 向导一步一步的填写配置项,最后在程序需要的目录生成配置文件。
- 使用命令行打开交互式配置向导
bash
# 切换到命令所在目录
cd /deploy/
cd DTSCloud/CloudServer/

# 启动交互式配置向导命令
# 注意: ip为服务器内网IP,就是本机IP地址
# 注意: port为本机监听端口,就是CloudServer.conf中配置的端口
./CloudServer_lin --ip=192.168.20.145 --port=8087 --wizard
- 根据提示进行配置


- 查看生成的配置文件
bash
# 切换到命令所在目录
cd /deploy/
cd DTSCloud/CloudServer/

# 查看生成的配置
./CloudServer_lin --conf
- 【重要】重启 CloudServer 服务
bash
cd /deploy/
cd DTSCloud/

./startCloudServer.sh